최근 PHP 보안 취약점 문제가 불거지면서 우리학교도 대응에 나섰다.
지난 10월 21일, 프로그래밍 언어 PHP에서 로그인 없이 서버를 원격으로 장악할 수 있는 치명적인 보안 취약점(PHP2Shell)이 발견됐다. 웹 기술 조사기관 W3Techs에 따르면 PHP는 전 세계 웹사이트의 약 70%를 차지한다. 발견된 취약점은 공격자가 로그인 절차 없이도 원격으로 임의의 명령을 실행해 서버 권한을 빼앗고, 데이터 유출이나 웹사이트 변조를 일으킬 수 있다. 특히 AI 기술을 이용하면 비전문가도 웹사이트를 쉽게 공격할 수 있다는 점이 문제로 꼽힌다. 국내외 정부기관과 기업들은 서버 및 웹사이트 긴급 점검에 착수했다. 과학기술정보통신부와 KISA(한국인터넷진흥원)도 기업과 공공기관에 PHP 관련 긴급 권고사항을 공지했다.
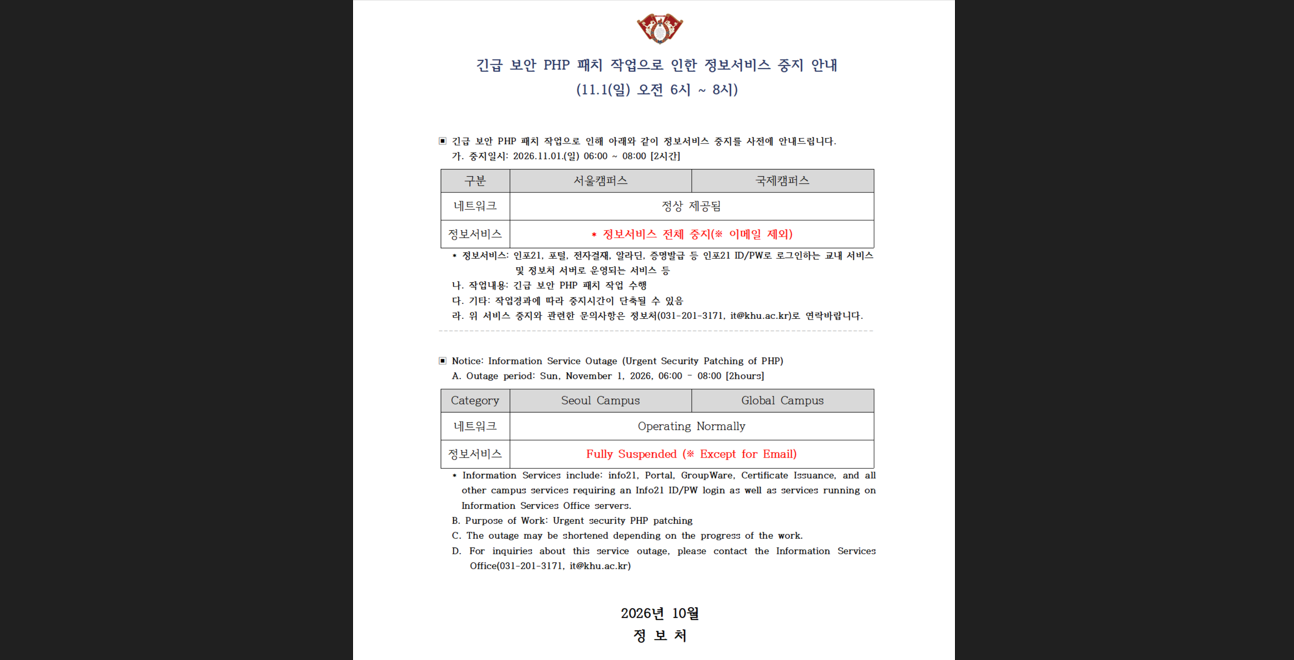
우리학교 역시 학생과 교직원 등의 개인정보와 다양한 학술연구자료를 보유하고 있는 만큼 후속 조치에 나섰다. 정보처는 지난 1일 PHP 긴급 보안 패치 작업을 진행한 것으로 알려졌다. 현재는 교내 웹사이트 내 PHP 관련 해킹 의심 정황에 대한 전수조사를 진행하고 있는 상태다.

▲정보처가 보안 취약점에 대응하기 위해 PHP 패치 작업을 실시했다.
이성원 정보처장은 “지난 10월 22일경 해당 사안을 인지했고, 즉시 정보처와 커뮤니케이션센터에 연락하여 선제 조치를 취했다”고 밝혔다. 또한 “PHP사태와 더불어 최근 생성형 AI기술의 발달로 인해 서버 공격 시도가 급증한 상태”라며 “외부 공격에 철저하게 대응·대비하고 있다”고 말했다.
PHP 보안 취약점에 대응하기 위해서는 버전별로 적절한 보안 패치를 적용해야 한다. 특히 8.1 이하 구버전은 공식 패치 지원 여부에 따라 별도의 조치가 필요하다.
교내 웹사이트 관리 업무를 담당하는 커뮤니케이션센터는 “지난 10월 23일 패치가 제공된 최신 환경의 PHP 사이트를 대상으로 최신 버전으로의 업그레이드를 완료했다”고 전했다. 다만 공식 패치가 제공되지 않는 구버전 환경 사이트에는 취약점 공격의 핵심 통로인 세션 업로드 기능을 차단하고 파일 업로드 용량을 제한하는 차원의 서버 긴급 임시 조치를 취했다.
커뮤니케이션센터는 정보처의 총괄 보안 가이드라인에 따라 관할 내 PHP 서버 전체를 대상으로 전문업체를 통해 전수 점검을 실시하고 있다. 현재까지 진행된 전수조사 결과 해킹이나 웹쉘(Web shell) 설치, 데이터 변조 등의 침해 흔적은 발견되지 않았다.
우리학교는 2026년 12월부터 2027년 2월까지 순차적으로 최신 네트워크 환경(VPC) 및 PHP 최신 버전(PHP 8.5.12)으로의 전면 전환을 진행할 예정이다. 이를 위해 해당 전환에 따른 호환성 검증에는 약 1,900만 원의 예산이 필요할 것으로 추산된다. 커뮤니케이션센터는 해당 예산을 2027학년도 본예산으로 신청해 사업을 추진할 계획이라고 덧붙였다.
더불어 내년 중 JAVA 기반 홈페이지의 경우 관리자 페이지 무단 접근을 차단하기 위한 2차 인증 수단 도입을 추진한다.
이외에도 별도의 보안 조치가 적용된 클라우드 저장소에 데이터베이스 및 첨부파일을 정기적으로 백업해 유사시 즉시 복구할 수 있는 비상 대책을 마련하고 있다. 또한 정보보안 규정 및 하위 지침에 따라 침해 징후가 발견될 경우 즉시 외부 접속을 차단하는 등 대응책도 수립했다.
한편, 외부시스템을 통해 웹사이트를 운영하고 있는 ▲행복기숙사 ▲세화관 ▲제2기숙사 등의 경우에도 아직까지 확인한 피해 상황은 없다. 세화관은 “외부업체 측에서 임시 조치를 완료했다”며 “앞으로 서버 작업 기록 및 시스템 기록(로그) 점검을 앞두고 있다”고 전했다. 행복기숙사는 “정기 보안 및 서버 점검을 분기당 1회씩 시행한다”며 “유지·보수 업체에서 상시 모니터링을 진행하고 있다”고 밝혔다.
등록된 댓글이 없습니다.
- 1
- 2
- 3
- 4
- 5